법률 준수란 기업 운영에 적용되는 모든 규정을 준수해야 하는 의무를 의미합니다. 여기에는 법령 및 법규, 직접 적용되는 EU 규정, 허가 및 면허 조건, 단체 노동 협약, 그리고 기업이 자체적으로 채택한 내부 정책 등이 포함됩니다. 네덜란드에서 사업을 운영하는 기업의 경우, 이러한 의무는 몇 가지 주요 분야로 분류되며, 각 분야별로 담당 감독 기관이 있습니다. 해당 분야는 고용, 데이터 보호 및 사이버 보안, 세금 및 재무 보고, 자금 세탁 방지, 경쟁 및 소비자법, 환경 및 제품 안전, 기업 경영, 그리고 업종별 인허가입니다. 어떤 분야가 자신에게 적용되는지, 그리고 각 분야를 관할하는 기관이 어디인지 파악하는 것이 법률 준수의 핵심입니다.
이 글에서는 네덜란드 기업이 준수해야 하는 주요 법률 준수 유형, 각 유형별 요구 사항, 그리고 어떤 규제 기관이 관여하는지에 대해 설명합니다. 이 글은 매뉴얼이라기보다는 개괄적인 내용을 담고 있으며, 여러분이 자신의 의무 사항을 파악하고, 부족한 부분을 찾아내고, 규제 기관으로부터 서류를 받았을 때 누구와 소통해야 하는지 알 수 있도록 돕는 것을 목표로 합니다.
법률 준수와 규제 준수: 차이점은 무엇일까요?
두 용어는 종종 혼용되지만, 그 차이는 생각보다 중요합니다. 법률 준수란 모든 사람에게 적용되는 법률을 준수해야 하는 광범위한 의무를 의미합니다. 여기에는 민법, 세법, 노동법, 형법, 환경 및 개인정보 보호에 관한 일반 규칙 등이 포함됩니다. 법률 준수는 최소한의 기준을 제시하며, 감시 여부와 관계없이 적용됩니다.
규제 준수란 지정된 감독 기관이 특정 분야 또는 특정 위험에 대해 감독하고 집행하는 의무 사항을 의미합니다. 금융감독법(Wet op het financieel toezicht)에 따른 결제 기관, 보건 감독청(Healthcare inspectorate)에 따른 병원, 시설 관리법(Omgevingsvergunning)에 따른 시설 운영자, 그리고 도박법(Wet op de kansspelen)에 따른 도박 사업자는 모두 이러한 의미에서 규제 준수의 적용을 받습니다. 규제 준수의 주요 특징으로는 면허 또는 등록, 지속적인 보고 의무, 검사 권한, 그리고 벌금 부과 명령(last onder dwangsom)이나 행정 벌금과 같은 행정적 집행 수단이 있습니다.

실질적으로 두 가지 법규 위반은 서로 다른 경로와 시간 규모로 시행됩니다. 일반법 위반은 대개 분쟁, 소송 또는 형사 조사를 통해 드러나며 법원에서 해결됩니다. 반면 규제 위반은 검사 또는 의무 보고를 통해 드러나며 행정적으로 해결되는데, 이는 법원 개입 훨씬 이전에, 그리고 훨씬 낮은 기준에 따라 이루어집니다. 따라서 의무 사항을 정리할 때는 각 사항에 어떤 경로가 적용되는지 명확히 해야 합니다. 이는 누구에게 알려야 하는지, 얼마나 빨리 대응해야 하는지, 그리고 이후에도 지속적으로 소통해야 하는 담당자가 있는지 여부를 결정하기 때문입니다.
네덜란드에 적용되지 않는 프레임워크를 도입하는 데 주의해야 합니다. 사베인스-옥슬리법이나 미국 시장을 위해 만들어진 산업 코드와 같은 영미권 기준은 네덜란드에서 법적 효력이 없습니다. 이러한 기준들이 규정 준수 소프트웨어에 자주 등장하더라도 마찬가지입니다. 네덜란드 기업에 적용되는 법률은 네덜란드 및 EU 법률이며, 여기에 기업 스스로 합의한 계약 기준(예: 지급 체계 규정집 또는 고객 감사 요건)이 추가됩니다.
내부 및 외부 규정 준수: 의무의 두 가지 원천
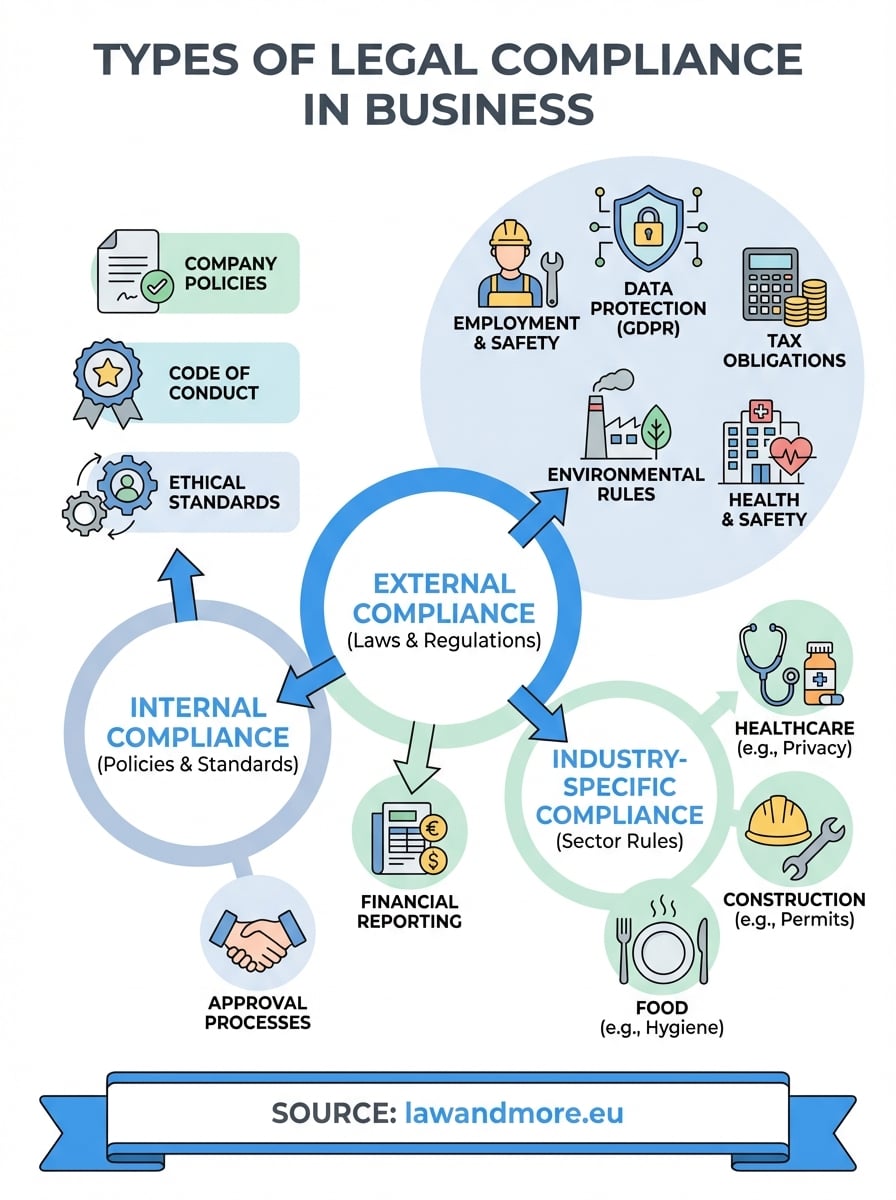
외부 규정 준수는 법률, EU 규정, 허가 조건, 일반적으로 구속력이 있는 것으로 선언된 단체 노동 협약, 그리고 가입한 제도의 규칙 등 외부에서 부과되는 모든 것을 포함합니다. 이러한 규정은 협상을 통해 피할 수 없으며, 위반 시의 결과는 다른 기관에서 정합니다.
내부 규정 준수는 스스로 정한 규칙들을 포괄합니다. 여기에는 행동 강령, 지출 승인 기준, 선물 및 접대 정책, 공급업체 행동 강령, 법정 최소 기준 이상의 품질 표준 등이 포함됩니다. 이러한 규칙들은 자발적으로 만들어지지만, 시행 시 법적 효력을 갖습니다. 일단 채택되고 공표되면, 내부 규정은 법원이나 상사가 조직의 합리적인 행동으로 간주하는 기준을 형성하고, 고용 관계의 일부가 되며, 회사 규칙 위반으로 인한 해고 여부를 판단하는 척도가 됩니다. 시행하지 않는 정책은 아예 없는 것보다 더 나쁩니다. 왜냐하면 이는 위험을 인지하고도 아무런 조치를 취하지 않았다는 것을 보여주기 때문입니다.
이 두 가지는 책임과 관련하여 중요한 방식으로 서로 연관되어 있습니다. 네덜란드 및 EU 법은 단순히 규칙을 준수하는 것뿐만 아니라, 규칙 준수를 위한 체계를 갖추고 있음을 입증할 것을 점점 더 요구하고 있습니다. GDPR의 책임 원칙, 금융 감독에서의 행정 조직 및 내부 통제 의무, 근로 조건법에 따른 위험 목록 작성 및 평가 등이 그 예입니다. 각 경우에 있어 내부 시스템은 외부 의무가 됩니다. 그렇기 때문에 문서화는 단순한 관료주의가 아니라 증거이며, 컴플라이언스 기능에는 공유 폴더가 아닌 이사회 차원에서 명확한 책임과 권한을 가진 담당자가 필요한 이유입니다.
고용 및 직장 규정 준수
대부분의 네덜란드 기업은 고용과 관련하여 법규 준수를 최우선으로 고려합니다. 이는 관련 법규가 강행 규정으로, 근로자에게 불리하게 계약을 통해 회피할 수 없기 때문입니다. 해고 관련 법률은 노동 및 안전법(Wet werk en zekerheid)과 노동시장 균형법(Wet arbeidsmarkt in balans)에 의해 개정된 시민법전(Burgerlijk Wetboek) 제7권에 수록되어 있으며, 해고 사유가 법정 기준에 부합해야 하고, 적절한 절차를 따라야 하는 폐쇄적인 구조를 가지고 있습니다. 사업상 경제적 사유에 의한 정리해고 및 장기 병가로 인한 해고는 노동법(UWV)을 통해 처리되며, 업무 성과 부진, 원만한 근로관계, 과실 행위 등의 개인적 사유는 지방법(kantonrechter)을 통해 처리됩니다. 상호 합의에 의한 해지는 합의서(vaststellingsovereenkomst)에 기록되며, 근로자는 법정 숙려 기간 내에 이를 철회할 수 있습니다.
그 핵심에는 근로시간에 관한 네덜란드 노동법(Arbeidstijdenwet), 최저임금제도에 관한 네덜란드 노동기준법(Wet minimumloon en minimumvakantiebijslag)이 있으며, 최저임금은 2024년부터 법정 최저 시급으로 명시되고 사회복지고용부에서 연 2회 조정됩니다. 또한 산업안전보건법에 따른 산업안전보건 의무도 있습니다. 후자의 핵심 의무는 위험 평가 및 실행 계획서(risico-inventarisatie en -evaluatie)를 작성하는 것으로, 네덜란드 노동감독청(Nederlandse Arbeidsinspectie)에서 우선적으로 요구합니다. 비유럽경제지역(EEA) 국적자를 고용하는 경우에는 근로허가 또는 통합허가 요건 및 신원 확인이 적용되는 자유고용협약(Wet arbeid vreemdelingen)이 적용되며, 감독청은 이를 행정벌금으로 강제 집행합니다.

두 가지 중요한 변화를 현재의 고용 관련 법규 준수 계획에 포함시켜야 합니다. 첫째, '경비원 보호법(Wet bescherming klokkenluiders)'이 발효된 이후, 직원 수가 50명 이상인 사업주는 법적 요건을 충족하는 내부 보고 절차를 운영해야 하며, 외부 채널로는 '경비원 관리 사무소(Huis voor Klokkenluiders)'를 활용해야 합니다. 둘째, 근로자를 제3자에게 제공하는 사업체는 '근로자 고용 금지법(Wet toelating terbeschikkingstelling van arbeidskrachten)'의 적용을 받습니다. 네덜란드 노동청(Nederlandse Arbeidsautoriteit)에 등록하는 기간은 2026년 11월 1일부터 12월 31일까지이며, 법은 2027년 1월 1일부터 시행되고, 2028년 1월 1일부터 집행됩니다. 고용주뿐 아니라 인력 알선 업체도 이 법의 적용을 받는데, 허가받지 않은 공급업체를 이용하는 것 자체가 금지되기 때문입니다.
데이터 보호 및 사이버 보안 규정 준수
개인정보 처리는 네덜란드어로 Algemene verordening gegevensbescherming(일반 데이터 보호 규정)과 이를 보완하는 Uitvoeringswet(AVG)의 적용을 받습니다. 규제 기관은 네덜란드 개인정보보호청(Autoriteit Persoonsgegevens, AP)입니다. 개인정보를 처리하기 전에 AP에 등록해야 하는 일반적인 의무는 없습니다. GDPR이 기존의 신고 제도를 대체하면서 해당 요건은 사라졌습니다. 그 대신 책임성이 강화되었습니다. 즉, 요청 시 개인정보 처리가 합법적임을 입증할 수 있어야 합니다.
구체적으로 말하자면, 각 처리 작업에 대한 법적 근거, 처리 활동 기록, 투명한 개인정보 보호 정보, 접근, 정정 및 삭제 요청에 대한 실행 가능한 절차, 모든 처리자와의 처리 계약, 유럽 경제 지역(EEA) 외부로의 데이터 전송에 대한 문서화된 평가, 적절한 기술적 및 조직적 보안 조치, 그리고 처리로 인해 높은 위험이 발생할 가능성이 있는 경우 데이터 보호 영향 평가를 의미합니다. 개인정보 유출은 개인에게 위험이 발생할 가능성이 낮지 않은 경우를 제외하고, 인지한 후 72시간 이내에 개인정보보호청(Autoriteit Persoonsgegevens)에 통보해야 하며, 위험이 높은 경우에는 영향을 받은 개인에게도 알려야 합니다. GDPR에 따른 최대 벌금은 2천만 유로 또는 전 세계 연간 매출액의 4% 중 더 높은 금액입니다.
사이버 보안은 이제 데이터 보호의 한 측면이 아니라 별도의 규정 준수 영역입니다. NIS2 지침을 시행하는 사이버 보안법(Cyberbeveiligingswet)은 2026년 8월 15일부터 발효되었습니다. 이 법은 지정된 부문의 필수 및 중요 기관에 적용되며, 국가 사이버 보안 센터(Nationaal Cyber Security Centrum)에 등록해야 하고, 위험 관리, 공급망 보안, 사고 처리 및 사업 연속성을 포괄하는 관리 의무를 부과하며, 경영진의 책임이 수반됩니다. 중대한 사고는 2단계 절차를 통해 보고해야 합니다. 24시간 이내에 조기 경고를 하고, 72시간 이내에 상세 통지를 해야 합니다. 감독은 부문별 감독 기관으로 나뉘어 있으며, 디지털 인프라 및 디지털 서비스 제공업체는 국가 디지털 인프라 감독청(Rijksinspectie Digitale Infrastructuur)이 담당합니다. 가장 먼저 고려해야 할 사항은 조직의 규모와 업종에 따라 적용 범위가 결정되므로, 조직의 중요도에 대한 자체적인 판단이 아니라 조직의 적용 범위에 해당하는지 여부입니다.
인공지능(AI)도 같은 범주에 포함되었습니다. EU AI법에 따라 허용되지 않는 관행 금지, 범용 AI 모델에 대한 의무, 사람과 상호 작용하거나 합성 콘텐츠를 생성하는 시스템에 대한 투명성 의무는 이미 적용됩니다. 고위험 규제 체제는 디지털 옴니버스 패키지에 의해 시행 시기가 연기되어, 부록 III에 나열된 시스템은 2027년 12월, 부록 I에 포함된 시스템은 2028년 8월로 미뤄졌습니다. 별도의 AI 책임 지침은 폐지되었으므로, AI 관련 피해에 대한 책임은 네덜란드의 일반적인 불법 행위, 제품 책임 및 계약 관련 법률에 따라 평가됩니다.
재무, 세금 및 자금세탁 방지 규정 준수
네덜란드의 모든 사업체는 법인세 또는 소득세(법적 형태에 따라 다름), 부가가치세, 그리고 원천징수 및 납부하는 급여세 등 세금 납부 의무를 지닙니다. 네덜란드 세무국(Belastingdienst)은 이러한 모든 세금 관련 업무를 관장하며, 납세 의무는 절차적 의무뿐 아니라 실질적인 의무도 포함합니다. 즉, 정확하고 시의적절한 세금 신고, 완벽한 기록 유지, 그리고 감사에 대비한 효율적인 관리가 요구됩니다. 사업 관련 기록의 법정 보존 기간은 7년이며, 부동산 관련 자료는 10년입니다. 저희 로펌은 세무 구조 설계에 대한 자문을 제공하지 않습니다. 실질적인 세무 관련 사항은 세무 전문가의 도움을 받으시기 바랍니다. 세무 전문가는 세무 포지션을 결정하고, 법률 고문은 분쟁이나 세무조사 발생 시 그 결과를 처리하는 것이 합리적인 업무 분담입니다.

재무 보고는 회계 의무일 뿐만 아니라 회사법상 의무이기도 합니다. 주식회사(BV 또는 NV)는 회계연도 종료 후 12개월 이내에 연간 재무제표를 작성, 승인 및 상공회의소(Kamer van Koophandel)에 제출해야 합니다. 제출 기한을 넘기는 것은 단순한 형식적 절차가 아니라 경제적 범죄이며, 이후 파산 절차에서 부적절한 경영으로 간주되어 경영 부실이 파산의 주요 원인이었다는 추정을 낳게 됩니다. 이는 이사들이 개인적으로 손해배상 책임을 지게 되는 메커니즘입니다. 증권이 규제 시장에서 거래되는 회사는 금융시장감독청(Autoriteit Financiele Markten)의 감독을 받는 추가적인 보고 및 공시 의무를 부담합니다.
테러 자금 조달 방지법(Wet ter voorkoming van witwassen en financieren van terrorisme)에 따른 자금세탁 방지 규정 준수는 지정된 기관에만 적용되지만, 그 목록은 생각보다 훨씬 깁니다. 은행, 보험사, 결제 기관뿐만 아니라 회계사, 세무사, 공증인, 특정 자격의 변호사, 부동산 중개인, 신탁 사무소, 암호화폐 서비스 제공업체, 거액의 현금 결제를 받는 상품 판매업자까지 포함됩니다. 이들의 의무는 위험도에 비례하는 고객 실사, 25% 기준에 따른 최종 실소유자의 확인 및 검증, 지속적인 거래 모니터링, 그리고 비정상적인 거래를 네덜란드 금융정보분석원(FIU-Nederland)에 보고하는 것입니다. 네덜란드 시스템은 의심스러운 거래가 아닌 비정상적인 거래를 보고하는데, 이는 의도적으로 기준치를 낮춘 것입니다. 감독은 네덜란드 중앙은행(De Nederlandsche Bank), 금융시장감독청(Autoriteit Financiele Markten), 세무당국(Bureau Toezicht Wwft), 그리고 전문 단체들이 분담합니다. 자금세탁 자체는 형법(Wetboek van Strafrecht) 제420조의2부터 제420조의4까지에 따라 형사 범죄로 규정됩니다. WWFT는 예방적 의무만을 부과합니다. 네덜란드의 자금세탁 방지 가이드 에서는 이 두 가지가 어떻게 연관되는지 설명하고 있으며, 디지털 자산을 취급하는 기업은 암호화폐 규정 준수 위험 에 대한 안내문도 참고하시기 바랍니다.
제재 준수는 자금세탁 방지와 밀접한 관련이 있으며, 종종 혼동되지만, 지정된 기관이 아닌 모든 사람에게 적용되며 위험 기반 접근 방식을 허용하지 않는다는 점에서 차이가 있습니다. 국경을 넘어 사업을 운영하는 경우, 네덜란드 제재 준수 가이드를 참조하여 심사, 소유권 및 통제권 테스트, 그리고 1977년 네덜란드 제재법(Sanctiewet 1977)에 따른 보고 의무를 확인하십시오.
경쟁, 소비자 및 계약 준수
메데딩잉스베트(Mededingingswet)는 EU 경쟁법을 따릅니다. 경쟁을 제한하는 담합 및 공동 행위는 금지되며, 시장지배적 지위 남용 또한 금지됩니다. 소비자시장감독청(Autoriteit Consument en Markt)은 사업장 및 디지털 데이터에 대한 불시 검사를 포함한 조사 권한을 통해 이러한 법률을 집행합니다. 일반 기업들이 적발되는 사례는 전형적인 카르텔 형태가 아닌 경우가 많습니다. 무역 협회 내 정보 교환, 유통업체 간의 가격 또는 지역 담합, 직원 간의 인력 빼돌리기 금지 협약, 권장 가격으로 위장한 재판매 가격 유지 등이 그 예입니다. 벌금은 매출액을 기준으로 산정되며, 임원진은 담합 참여를 지시한 경우 개인적으로 벌금을 부과받을 수 있습니다.
소비자를 대상으로 상품을 판매하는 모든 사업체에 적용되는 소비자법은 동일한 기관에서 집행합니다. 원거리 판매, 계약 전 정보 제공, 14일 이내 철회권, 불공정 상거래 행위 및 부당하게 불리한 표준 약관에 관한 규정은 민법전 제6권에 명시되어 있으며, 소비자가 불공정한 약관을 무효화할 수 있는 사적 차원과 소비자보호청(ACM)이 벌금을 부과할 수 있는 공적 차원 모두에서 집행됩니다. ACM은 또한 에너지, 통신, 우편 및 운송 시장을 규제하며, 2026년 1월 1일 에너지법이 발효된 이후로는 1998년 전기법(Elektriciteitswet 1998)과 가스법(Gaswet)을 대신하여 에너지법을 적용합니다.
계약 준수는 분쟁의 대부분을 야기하는 조용한 영역입니다. 일반 약관은 계약 체결 전 또는 체결 시점에 제공되거나 열람 가능해야 하며, 그렇지 않을 경우 상대방은 약관의 조항을 무효화할 수 있습니다. 법정 시효 및 통지 기간은 누군가 이를 감시하고 있는지 여부와 관계없이 진행됩니다. 구매자는 하자를 발견한 후 합리적인 시간 내에 이의를 제기해야 하며, 시효는 권리를 명확하게 유보하는 서면 통지가 있을 때에만 중단됩니다. 계약 및 법정 기한을 기록하는 것은 단순한 법적 절차가 아니라 준수 관리의 핵심입니다. 이 분야에서 반복적으로 발생하는 문제에 대해서는 당사의 일반적인 기업 법률 문제 개요를 참조하십시오.
환경, 제품 및 시설 규정 준수
2024년 1월 1일부터 시행된 환경법(Omgevingswet)은 기존의 파편화된 계획, 건축 및 환경 법규를 단일 시스템으로 통합했습니다. 물리적 환경에 영향을 미치는 활동은 일반 규정의 적용을 받거나 환경 허가(omgevingsvergunning)를 받아야 하며, 지방 자치 단체, 시, 도, 수자원 관리청이 관할 기관이고, 지역 환경 서비스(omgevingsdiensten)가 실제 검사 및 집행을 담당합니다. 폐기물 처리, 수질 오염 방지, 대기 오염 방지, 유해 물질 저장 또는 에너지 집약적 시설 운영 사업자는 해당 활동이 환경법 적용 대상이라고 가정하고, 기다리기보다는 미리 확인해야 합니다.

제품 규정 준수는 EU 주도로 이루어지며 국경에서 점점 더 엄격하게 시행되고 있습니다. EU 시장에 제품을 출시하려면 해당 조화 법규를 준수하고, 필요한 경우 CE 마크를 부착하고, 기술 문서를 제출하고, EU 내에 책임 있는 경제 사업자를 설립해야 합니다. 식품 사업자는 위생, 라벨링 및 추적성에 대해 네덜란드 식품 및 상품 관리청(Nederlandse Voedsel- en Warenautoriteit)의 감독을 받습니다. 소비자 제품 안전, 기계, 장난감 및 전기 장비 또한 동일한 기관의 관할입니다. 운송, 폐기물 처리, 주택 및 기반 시설은 네덜란드 생활 및 운송 검사청(Inspectie Leefomgeving en Transport)의 감독을 받습니다.
기업의 지속가능성 의무 또한 주의가 필요한 부분입니다. 지속가능성 보고의 범위와 시기는 EU 차원에서 포괄적 법안(옴니버스 법안)을 통해 여러 차례 수정되었으며, 네덜란드의 이행은 이에 뒤처져 왔습니다. 따라서 누가 언제부터 보고해야 하는지에 대한 모든 내용은 이전 기사가 아닌 현재 상황을 기준으로 확인해야 합니다. 다만, 실사 의무에 대해서는 확정된 사항이 있습니다. 포괄적 법안 I 이후, 지침(EU) 2026/470은 기업 지속가능성 실사 지침에서 통일된 민사 책임 제도를 삭제하고, 벌금 상한선을 3%로 설정했으며, 이행일을 2028년 7월 26일, 적용일을 2029년 7월 26일로 정했습니다.
기업 내부 관리 및 업종별 라이선스
네덜란드 법인으로 존재한다는 사실 자체만으로도 일련의 의무가 발생합니다. 이사, 권한 있는 서명권자, 등록된 주소를 포함하여 상공회의소(Kamer van Koophandel)의 상업등기부(Handelsregister)에 등록된 정보는 최신 상태로 유지되어야 합니다. 등록 정보가 최신 상태가 아니면 이전 이사가 여전히 권한을 가진 것으로 간주될 수 있습니다. 실소유주(UBO)는 상공회의소에서 관리하는 UBO 등록부에 등록되어야 합니다. 2022년 11월 22일 유럽사법재판소 판결 이후 일반인의 해당 등록부 접근은 제한되었지만, 등록 의무 자체는 변경되지 않았으며 관할 당국과 특정 상황에서 네덜란드 상법(Wwft)에 따라 의무를 지는 기관은 여전히 접근할 수 있습니다.
기업 지배구조는 또 다른 차원의 규제를 제공합니다. 이사들은 회사와 그 사업의 이익을 위해 행동해야 할 의무가 있으며, 이해 충돌은 신고되어야 하고 이해 충돌이 있는 이사는 의사 결정에서 배제되어야 합니다. 또한 이중 이사회 및 노사협의회 제도는 각각 고유한 협의 및 승인 요건을 수반합니다. 2025년 1월 1일부터는 주주 분쟁 및 기업심의회(Ondernemingskamer) 조사 절차 접근에 관한 규칙을 변경한 법률(Wet aanpassing geschillenregeling en verduidelijking ontvankelijkheidseisen enqueteprocedure)이 시행되었습니다.
이 모든 것 외에도 업종별 허가증이 필요합니다. 금융 서비스는 네덜란드 중앙은행(De Nederlandsche Bank)의 금융감독법(Wet op het financieel toezicht) 또는 금융시장감독청(Autoriteit Financiele Markten)의 인가를 받아야 합니다. 도박 사업은 도박감독청(Kansspelautoriteit)의 허가증이 필요합니다. 의료 서비스 제공업체는 네덜란드 보건청소년감독청(Inspectie Gezondheidszorg en Jeugd)과 요금 및 시장 행위에 대해서는 네덜란드 보건감독청(Nederlandse Zorgautoriteit)의 감독을 받습니다. 보육, 민간 경비, 택시 운송, 폐기물 처리 및 총기류는 각각 별도의 규제 체계를 따릅니다. 일반적으로 시장 진입이 통제되는 경우, 허가 조건은 최우선적인 준수 의무이며, 이를 위반하면 재무제표뿐 아니라 허가증까지 위험에 처할 수 있습니다.
누가 무엇을 집행하는가: 네덜란드 감독 기관 개요
각 의무의 근거가 되는 법적 근거를 명확히 파악할 수 있다면 규정 준수는 훨씬 수월해집니다. 이를 통해 어떤 강제 집행 수단을 사용해야 하는지, 어떤 보고 의무를 이행해야 하는지, 그리고 어떤 방식으로 소통해야 하는지 알 수 있기 때문입니다. 다음은 대부분의 기업에서 활용할 수 있는 실용적인 지침입니다.
- Autoriteit Persoonsgegevens: GDPR 및 Uitvoeringswet AVG, 데이터 침해 알림 및 정보 주체의 불만 사항.
- Nederlandse Arbeidsinspectie: 근로 조건, 근로 시간, 법정 최저 임금, 외국인 고용, 그리고 점점 더 심각해지는 노동 착취 문제 등이 포함됩니다.
- 시장에서의 자동 소비: 경쟁, 소비자 보호 및 규제 대상인 에너지, 통신, 우편 및 운송 시장.
- De Nederlandsche Bank 및 Autoriteit Financiele Markten: Wet op het financieel toezicht 하에서 금융 사업을 건전하게 수행하고 감독하며, Wwft는 이들에게 할당된 기관을 감독합니다.
- Bureau Toezicht Wwft를 포함한 Belastingdienst: 거래업자와 중개인의 세금 신고 및 납부, 기록 관리, 자금세탁 방지 감독.
- FIU-네덜란드: 비정상적인 거래 보고를 접수하고, 그중 어떤 거래가 의심스러운 거래인지 판단하여 수사 당국에 넘깁니다.
- Nederlandse Voedsel- en Warenautoriteit: 식품 안전, 제품 안전, 라벨링 및 동물 복지.
- Leefomgeving 및 운송 검사관: 운송, 폐기물 처리, 물 및 주택.
- 지방 자치체, 지방 및 omgevingsdiensten: Omgevingswet에 따른 허가 및 집행.
- Rijksinspectie Digitale Infrastructuur 및 부문별 사이버 보안 감독관: 사이버보안법(Cyberbeveiligingswet)에 따른 주의 의무 및 사건 보고 의무, 그리고 국가 사이버보안센터(Nationaal Cyber Security Centrum)에 등록.
- Douane과 In-en Uitvoer의 Centrale Dienst: 관세, 수출 통제, 이중용도 허가 및 국경 제재.
- 부문별 규제기관: 도박에 대해서는 Kansspelautoriteit, 의료에 대해서는 Inspectie Gezondheidszorg en Jeugd 및 Nederlandse Zorgautoriteit, 2027년부터 노동 중개자 허용에 대해서는 Nederlandse Arbeidsautoriteit가 있습니다.
이 모든 것의 이면에는 형사 처벌 절차가 있습니다. 경제범죄법(Wet op de economische delicten)은 수많은 법규 위반 행위를 경제범죄로 규정하고, 금융정보분석원(FIOD)이나 관련 감독기관이 수사를 진행하며, 금융범죄수사청(Functioneel Parket)이 기소합니다. 이것이 바로 행정적인 문제가 형사 문제로 바뀌는 경로이며, 감독기관의 최초 정보 요청에 어떻게 답변할 것인지에 대한 결정이 실무적인 결정이 아닌 법적인 결정이 되는 이유입니다.
규정 미준수로 인한 실제 비용
명백한 비용은 벌금이며, 그 상한선은 높습니다. GDPR에 따라 2천만 유로 또는 전 세계 매출액의 4%에 달하는 벌금이 부과될 수 있고, 경쟁법에 따라 매출액을 기준으로 벌금이 부과되며, WED(세계 데이터 보호법)에서는 위반 행위의 심각성에 따라 벌금액이 차등 적용됩니다. 하지만 벌금은 전체 비용에서 가장 큰 부분을 차지하는 경우는 드뭅니다.
두 번째 비용은 영업 허가 상실입니다. 감독관은 면허를 정지 또는 취소하거나, 준수할 때까지 매일 부과되는 벌금 납부 명령을 내리거나, 영업장을 폐쇄하거나, 제품의 시장 출시를 금지할 수 있습니다. 규제를 받는 사업체에게 이는 벌금과는 달리 존폐 여부가 걸린 문제이며, 이의 신청이나 항소가 계류 중이더라도 임시 구제 판사가 효력을 정지시키지 않는 한 즉시 효력이 발생합니다.
세 번째 비용은 개인적인 책임입니다. 이사들은 부적절한 경영으로 회사에 대한 책임을 질 수 있고, 불법 행위로 제3자에게 손해를 입힐 수 있으며, 회계 장부를 제출하지 않았거나 파산 관리가 미흡한 경우 파산 재산에 대한 책임을 질 수 있습니다. 형법 제51조에 따라 회사가 저지른 범죄는 회사를 이끌었거나 알고도 묵인한 사람에게도 적용될 수 있으므로, 준법 관련 기록은 회사뿐 아니라 개인에 대한 증거로도 활용될 수 있습니다.
네 번째 비용은 상업적인 비용이며 법률 문서에는 거의 나타나지 않습니다. 은행은 관계를 재평가하고, 보험사는 보험료를 재조정하거나 보험 계약을 철회하며, 입찰 과정에서는 더 이상 할 수 없는 진술을 요구하고, 고객은 감사 및 계약 해지 권리를 행사하며, 인수자는 손해 배상액을 할인합니다. 또한 규정 준수 실패는 수년 후 실사 과정에서 드러나면서 비용을 두 번 지불하게 됩니다. 기업 규정 준수를 선도하는 방법 에 대한 저희 보고서에서 주장하듯이, 규정을 최신 상태로 유지하는 것이 감독 하에 시정 조치를 취하는 것보다 훨씬 저렴합니다.
입증 가능한 규정 준수 프로그램을 구축하세요
컴플라이언스 프로그램은 의무를 행동으로, 행동을 증거로 전환하는 시스템입니다. 이 프로그램은 의무 등록부 작성으로 시작됩니다. 의무 등록부는 기업을 구속하는 모든 사항을 나열한 단일 목록으로, 앞서 언급한 영역별로 정리되며, 각 사항의 출처, 감독자, 내부 책임자, 그리고 의무 이행을 입증하는 증거가 포함됩니다. 대부분의 조직은 이 과정을 통해 규칙에 대한 의견 불일치가 아니라, 규칙을 책임지고 관리할 사람이 없다는 사실을 깨닫게 됩니다.
다음은 위험 평가입니다. 각 의무 사항에 대해 실패 가능성과 결과의 심각성을 기준으로 점수를 매기되, 심각성은 금전적인 측면뿐만 아니라 다른 측면에서도 발생한다는 점을 솔직하게 고려해야 합니다. 허가가 위태로운 상황은 더 큰 벌금보다 더 심각한 결과를 초래할 수 있습니다. 노력을 고르게 분산하기보다는 점수가 높은 부분에 통제 조치를 집중하고 그 이유를 기록해 두십시오. 관리자는 아무도 작성하지 않은 형식적인 체크리스트보다는 의도적인 우선순위 설정을 훨씬 더 쉽게 받아들일 것입니다.
따라서 통제는 나중에 추가하는 방식이 아니라 프로세스 설계 단계부터 포함시켜야 합니다. 주문 접수 시스템 내의 심사 단계, 마케팅 도구의 법적 근거 필수 입력란, 일정 금액 이상의 결제에 대한 4인 승인 절차, 허가 갱신일 자동 알림 기능 등은 모두 담당자가 규정 준수를 잊지 않도록 자동으로 작동하기 때문에 효과적입니다. 각 통제에는 실행 권한과 예산을 갖춘 담당자를 지정하고, 전체 프로세스에 대한 책임을 지는 이사회 구성원에게 보고 체계를 구축해야 합니다.
교육은 관련 결정을 내리는 사람들을 위한 것입니다. 경쟁 및 제재 관련 교육은 영업 및 구매 부서, 데이터 보호 관련 교육은 마케팅 및 IT 부서, 고용 관련 교육은 인사 부서, 세금 및 지급 관련 교육은 재무 부서가 담당해야 합니다. 교육 내용은 구체적이고 간결해야 하며, 반복적으로 실시하고 참석 여부를 기록해야 합니다. 내부 고발자 보호법을 준수하고 직원들이 실제로 신뢰할 수 있는 제보 채널을 마련하고, 제보 내용을 진지하게 받아들여 철저히 조사해야 합니다.
마지막으로, 모니터링 및 입증을 실시하십시오. 정기적인 내부 점검 일정을 수립하고, 최소한 연 1회 거래 내역을 처음부터 끝까지 추적하며, 사고 및 아차사고를 기록하고, 시정 조치가 완료될 때까지 추적 관리하고, 문제가 발생한 후에 보고하는 것이 아니라 정해진 일정에 따라 이사회에 보고하십시오. 정책은 버전별로 관리하고, 각 정책의 검토 날짜를 기록하며, 법정 보존 기간 동안 증거를 보존하십시오. 문제가 위반으로 밝혀진 경우, 자발적 신고가 상황을 개선하는 데 도움이 될 수 있는지 여부를 조기에 자문을 구하십시오. 여러 규정 체계에서 자발적 신고는 도움이 되지만, 감독 기관이 다른 경로로 알아내기 전에 이루어져야 합니다. 준법 변호사 와 기업 변호사가 이러한 결정을 신속하게 내리는 데 도움을 줄 수 있으며, 대부분의 경우 상황에 따라 신속한 조치가 필요합니다.
자주하는 질문
기업 규정 준수 체크리스트란 무엇인가요?
기업 규정 준수 체크리스트는 조직이 규정 준수를 위한 체계적인 프레임워크를 제공함으로써 법적, 규제적 위험을 식별, 추적하고 완화하는 데 도움이 되는 전략적 관리 도구입니다.
기업에 있어서 기업 규정 준수가 중요한 이유는 무엇입니까?
기업 규정 준수는 법적, 재정적 취약성을 방지하고, 조직의 신뢰성을 높이며, 위험 관리 및 윤리적 거버넌스를 위한 전략적 도구 역할을 하므로 매우 중요합니다.
효과적인 규정 준수 체크리스트의 핵심 구성 요소는 무엇입니까?
효과적인 규정 준수 체크리스트에는 일반적으로 규정 준수, 윤리 기준, 운영 위험 관리, 재무 보고, 데이터 보호, 직장 안전 정책과 같은 영역이 포함됩니다.
실제로 기업 규정 준수는 어떻게 이루어지나요?
기업 규정 준수는 조직 내에서 윤리적 행동과 책임을 장려하는 확립된 제도적 틀, 명확한 정책, 지속적인 모니터링, 문화적 통합을 통해 구현됩니다.
Law and More 저희는 네덜란드 기업들이 고용 및 노사협의회 문제, 데이터 보호 및 사이버 보안, 경쟁 및 소비자법, 자금세탁 방지 및 제재, 허가 및 제품 요건, 기업 지배구조 및 이사 책임 등 모든 법규 준수 의무에 대해 자문을 제공합니다. 저희는 의무 사항을 파악하고, 프로그램을 구축 및 테스트하며, 조사 및 검사에 대응하고, 감독 기관이나 검찰이 개입할 경우 기업과 이사를 대리합니다. 문의하기 Law and More 귀사의 현재 사업 상황에 대해 논의하기 위해서입니다.